「ベトナムの開発チームに顧客の個人データを渡してよいのか、法務に聞いたら止まってしまった」——オフショア開発を進めている方から、こうした相談をよく受けます。委託契約なら大丈夫だと思っていた、暗号化すれば問題ないと聞いた、元請けに任せているので自社は関係ないはずだ。どれも一度は耳にしますが、個人データの越境移転は、そのどれとも少し違う整理が必要です。
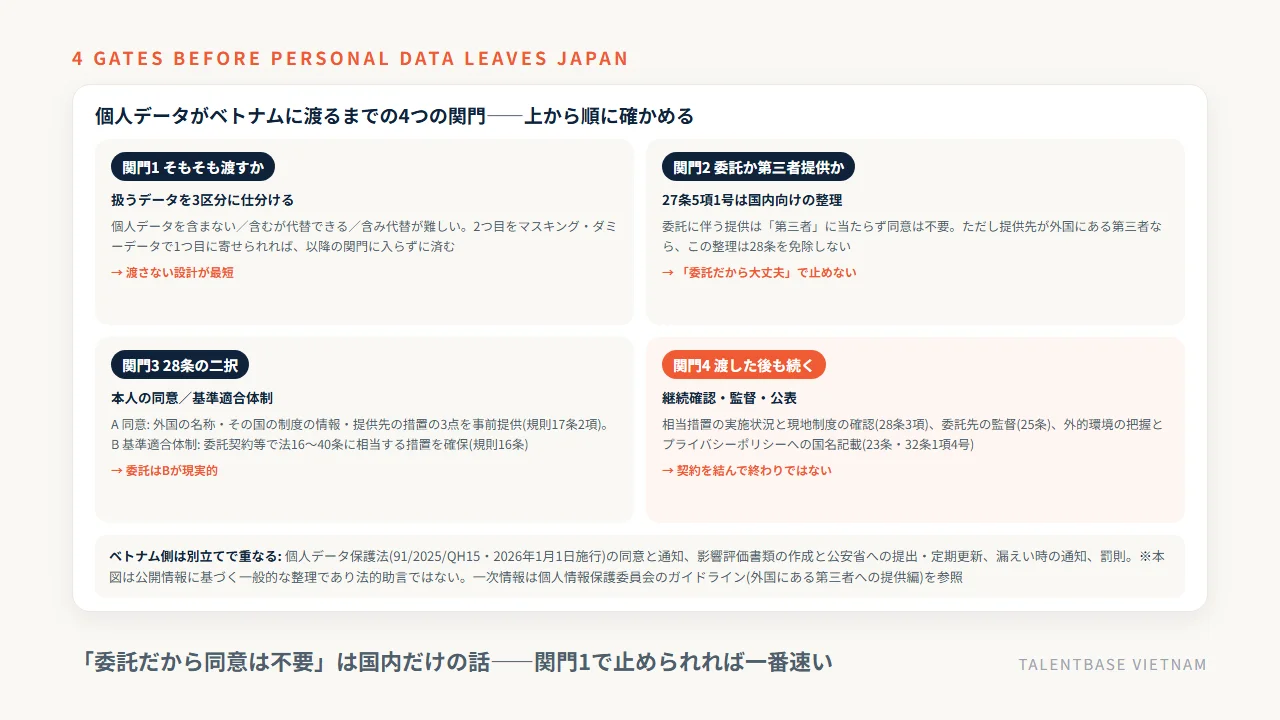
結論から言うと、判断は3段階です。第1に、日本の個人情報保護法では「委託に伴う提供」であっても、提供先が外国にある第三者なら28条の対応が別に必要になります。第2に、ベトナム側では2026年1月1日に施行された個人データ保護法(91/2025/QH15)により、影響評価や当局への提出といった義務が生じます。第3に、そもそも本番の個人データを渡さない設計にできるなら、これらの論点の大半は発生しません。順番としては、3番目から検討するのが実務では近道です。
はじめにお断りしておきます。本記事は公開情報に基づく一般的な整理であり、法的助言ではありません。私は弁護士ではなく、開発体制をつくる側の人間です。個別の案件で何が必要かは、扱うデータの性質と契約の形で変わりますので、最終的な判断は必ず貴社の法務部門または専門家にご確認ください。この記事は、その相談に行く前に全体像をつかむための地図としてお使いください。
本記事では、日本の個人情報保護法から見た越境移転の要件(委託と第三者提供の違い、28条の二択、渡した後も続く義務)、ベトナム側の規制(個人データ保護法・影響評価・漏えい報告・2025年サイバーセキュリティ法)、実務でやること(本番データを渡さない4つの設計、契約で押さえる6項目、当社の場合)、よくある質問の順に解説します。表とチェックリストは、そのまま社内の検討資料に転記できる形にしました。
私は人材業界の出身で、2018年からホーチミンでベトナムオフショア開発の体制づくりに携わり、約100社の相談に乗ってきました。この分野で最も多い相談は「日本の元請けに発注したら、その先でベトナムに再委託されていた」というものです。商流が1段増えるだけで、確認すべきことも説明すべきことも増えるのが実情です。この記事を読み終えるころには、自社の案件で何を決め、誰に何を確認すればよいかが整理できるはずです。
目次
- 日本の個人情報保護法から見た「ベトナムへのデータ越境」
- まず全体像——日本側の4つの条文と、ベトナム側の法律の役割分担
- 委託(27条5項1号)と第三者提供の違い
- 外国にある第三者への提供(28条)
- 渡した後も続く義務
- ベトナム側の規制
- PDPL(91/2025/QH15)の要点
- 影響評価と当局への提出
- 漏えい報告と罰則
- 2024年データ法と2025年サイバーセキュリティ法
- 実務でやること
- 渡す前の判断
- 本番データを渡さない4つの設計
- 契約で押さえる6項目
- 当社の場合——日本国内法人・日本法準拠、再委託が構造的に発生しない。向く案件と向かない案件
- ベトナムへのデータ越境と個人情報でよくある質問
- Q1. 委託契約なら本人の同意は不要ではないのですか?
- Q2. 個人データを渡さずにオフショア開発を進められますか?
- Q3. 開発会社には何を確認すればよいですか?
- Q4. ベトナムの個人データ保護法は、日本企業にも適用されますか?
- Q5. 日本の元請け経由で発注していれば、越境移転の責任は元請けが負いますか?
- まとめ: 渡さない設計を先に検討し、渡すなら28条の二択と継続確認まで設計する
日本の個人情報保護法から見た「ベトナムへのデータ越境」——委託でも28条は別に効く
ベトナムの開発会社に個人データを渡す場面で、最初に整理すべきは日本の個人情報保護法です。ここでつまずく理由はほぼ1つで、「委託だから第三者提供に当たらない、だから本人の同意はいらない」という国内向けの整理を、そのまま海外の委託先に当てはめてしまうことにあります。本章の内容は公開情報に基づく一般的な整理であり、法的助言ではありません。条文の適用は個別の事情で変わるため、最終的な判断は法務部門または専門家にご確認ください。
まず全体像——日本側の4つの条文と、ベトナム側の法律の役割分担
個人データを日本からベトナムへ渡すとき、効いてくる法律は日本側とベトナム側の両方にあります。日本側は個人情報保護法の4つの条文が中心で、ベトナム側は2026年1月1日に施行された個人データ保護法が中心です。それぞれの役割は次のように整理できます。
区分 | 根拠 | 何を求めているか | 誰が対応するか |
|---|---|---|---|
日本 | 個人情報保護法 27条(第三者提供の制限)・27条5項1号(委託に伴う提供) | 第三者に個人データを渡すには原則として本人の同意。委託に伴う提供は第三者提供に当たらない | 提供元の日本企業 |
日本 | 個人情報保護法 28条(外国にある第三者への提供の制限) | 提供先が外国にある第三者なら、本人の同意か基準適合体制のいずれかを満たす | 提供元の日本企業(再委託の場面では委託先) |
日本 | 個人情報保護法 25条(委託先の監督) | 委託した個人データの安全管理が図られるよう、委託先を必要かつ適切に監督する | 委託元 |
日本 | 個人情報保護法 23条(安全管理措置)・32条1項4号 | 外国で個人データを取り扱う場合、その国の制度を把握して措置を講じ、公表する(外的環境の把握) | 個人データを取り扱わせる側 |
ベトナム | 個人データ保護法(91/2025/QH15、2026年1月1日施行) | 同意と通知、影響評価書類の作成と当局への提出、保護担当者の任命、漏えい対応 | ベトナム側の委託先(および要件を満たす日本企業) |
この表の見方として大事なのは、日本側とベトナム側は「どちらかを満たせばよい」という関係ではなく、両方が同時にかかるという点です。日本側の28条をクリアしても、ベトナム側の義務が消えるわけではありません。
委託(27条5項1号)と第三者提供の違い——「委託だから同意は不要」は国内だけの話
個人情報保護法27条は、個人データを第三者に提供するには原則として本人の同意が必要だと定めています。ただし同条5項1号により、利用目的の達成に必要な範囲内で取扱いを委託する場合は「第三者」に当たらないとされ、委託先への提供に本人の同意は要りません。システム開発を国内のベンダーに出すときに同意を取らないのは、この整理によるものです。
問題は、この整理が28条を免除しないことです。28条は「外国にある第三者」への提供を対象にしており、提供先が外国にあること自体が要件になっています。条文の組み立てで考えると、日本のX社が国内のY社に開発を委託し、Y社がベトナムのような外国のZ社に再委託する場合、X社からY社への提供は27条5項1号の委託として整理できます。一方、Y社からZ社への提供は「外国にある第三者」への提供に当たるため、Y社の側で28条1項の要件を別に満たす必要があります(個人情報保護法27条・28条。e-Gov法令検索で条文を確認、確認日2026-09-21)。つまり「委託だから大丈夫」で止まると、商流の先で要件が抜け落ちます。
なお28条1項は、「個人の権利利益を保護する上で我が国と同等の水準にあると認められる個人情報の保護に関する制度を有している外国として個人情報保護委員会規則で定めるもの」を「外国」から除いています(同項かっこ書、施行規則15条)。どの国が指定されているかは個人情報保護委員会の公表資料でご確認ください。ベトナムは指定されていません。また、提供先が外国法人である場合に「外国にある第三者」に当たるかどうかの考え方は、個人情報保護委員会のガイドライン(外国にある第三者への提供編)が整理を示しています。ベトナム企業の日本法人と契約しているのか、ベトナム現地法人と契約しているのかで結論が変わり得るため、契約書の当事者を確認するのが先決です。
外国にある第三者への提供(28条)——本人の同意か、基準適合体制かの二択
28条の対応方法は、大きく2つです。どちらを選ぶかで、その後の作業がまったく変わります。
ルート | 求められること | オフショア開発での使いやすさ |
|---|---|---|
A 本人の同意(28条1項) | 同意の取得にあたり、あらかじめ①当該外国の名称、②適切かつ合理的な方法により得られた当該外国における個人情報の保護に関する制度に関する情報、③当該第三者が講ずる個人情報の保護のための措置に関する情報を本人に提供する(規則17条2項) | 既存の顧客や従業員から取り直すのは現実には難しい。新規サービスの登録時に組み込む場合は選択肢になる |
B 基準適合体制の整備(28条1項かっこ書・規則16条) | 提供先が法16条〜40条の規定に相当する措置を継続的に講ずる体制を、委託契約やグループポリシーなどの適切かつ合理的な方法で確保する。またはAPEC CBPRのような国際的な枠組みに基づく認定を受けている | オフショア開発の委託では現実的にこちらが中心になる。契約に落とし込めるため |
B の付随義務(28条3項・規則18条) | ①相当措置の実施状況と、実施に影響を及ぼすおそれのある当該外国の制度を定期的に確認する ②支障が生じたら必要かつ適切な措置を講じ、確保が困難になったら提供を停止する ③本人の求めに応じて所定の情報を提供する | 「契約を結んで終わり」にできない。年1回など確認の頻度と方法を契約に書いておく |
ルートBで求められる確認の中身は施行規則18条1項1号に定められており、提供先による相当措置の実施状況と、その実施に影響を及ぼすおそれのある当該外国の制度の有無および内容を、適切かつ合理的な方法により定期的に確認することとされています(確認日2026-09-21)。確認の具体的な方法や、ここでいう「当該外国の制度」(政府によるデータへのアクセス、データローカライゼーションなど)の考え方は、個人情報保護委員会のガイドライン(外国にある第三者への提供編)とQ&Aで示されています。ベトナムについては、後述するサイバーセキュリティ関連の規制が該当し得ます。個人情報保護委員会は「外国における個人情報の保護に関する制度等の調査」を公表しており、同委員会のガイドライン(外国にある第三者への提供編)とあわせて、一次情報として必ず確認してください。
渡した後も続く義務——委託先の監督(25条)、外的環境の把握(23条)、再委託の扱い
28条をクリアしても、そこで終わりではありません。委託元には25条の委託先監督義務が残ります。先ほどの再委託の例で言えば、委託元のX社は、Y社が28条に基づきZ社に適切な対応をしているかを監督する立場にあります。「元請けに任せているから自社は関係ない」が通らないのは、このためです。
さらに、外国で個人データを取り扱うことになるため、安全管理措置(23条)の一環として「外的環境の把握」が必要になります。保有個人データについて安全管理のために講じた措置を本人の知り得る状態に置くことは、32条1項4号と施行令10条1号が定めています(確認日2026-09-21)。外国にある委託先に取扱いを委託する場合、再委託先が外国にある場合、委託先の従業者が外国で取り扱う場合、委託先が外国のサーバーに保存する場合などが該当するとされ、把握した内容に応じて措置を講じ、プライバシーポリシー等に国名を記載して公表することが求められます。実際、ベトナムのチームに開発を任せている企業のプライバシーポリシーに「ベトナム」の記載がない、という状態は珍しくないのが実情です。
私は2018年からホーチミンで約100社の開発体制の相談に乗ってきましたが、この分野で最も多いのが「日本の元請けに発注したら、その先でベトナムに再委託されていた」というケースです。発注側は国内取引のつもりでいるため、外的環境の把握も、再委託先への28条対応の確認も抜けています。商流が1段増えるだけで、確認すべきことも説明すべきことも増える。ここは要注意です。次章では、渡す先であるベトナム側にどんな義務があるのかを整理します。
ベトナム側の規制——個人データ保護法(PDPL)、影響評価、漏えい報告、2025年サイバーセキュリティ法
日本側の要件を満たしても、渡した先の国の法律は別にかかります。ベトナムでは2023年の政令13号(13/2023/ND-CP)で個人データ保護の枠組みが初めて包括的に定められ、2026年1月1日には個人データ保護法(91/2025/QH15)が施行されました。ここでも同じお断りをします。以下は監査法人・法律事務所が公開している解説に基づく整理であり、法的助言ではありません。条文の解釈と自社への当てはめは、ベトナム法に詳しい専門家にご確認ください。
PDPL(91/2025/QH15)の要点——2026年1月1日施行、適用範囲、個人データの分類
EYの解説によれば、この法律は2025年6月26日に国会で可決され、2026年1月に施行されました。政令13号の内容の多くが法律として格上げされ、あわせて公布された実施細則の政令により、影響評価書類の構成・提出方法、越境移転手続、保護体制の設計方法が具体化されています。実施細則の政令番号は解説によって表記に揺れがあるため、本記事では番号を断定せず「2025年公布の実施細則政令」と記します。
論点 | 概要 |
|---|---|
適用範囲 | ベトナム国内の機関・組織・個人、国内に所在する外国の機関等に加え、ベトナム国民等の個人情報を処理する外国の機関・組織・個人にも及ぶとされる |
個人データの分類 | 基本個人情報(氏名、生年月日、性別、住所、連絡先、家族関係等)と機微個人情報(ID番号、パスポート情報、健康情報、生体・遺伝子情報、位置情報、金融情報等)に分類。2026年1月からはオンライン行動履歴、電子IDアカウントの認証情報、身分証の画像、銀行口座・カード情報、金融取引履歴も機微情報に追加された |
役割の区分 | 個人データ管理者(処理目的の決定者)、処理者(委託を受けて処理する者)、管理者兼処理者に区分される。オフショア開発の委託先は多くの場合「処理者」に当たる |
同意と通知 | 目的、情報の種類、処理方法、保存期間、第三者提供の有無、主体の権利を事前に明示する。デフォルトでの同意の事前設定や誤解を招く設定は禁止されている |
権利対応の期限 | 同意撤回・制限・異議は回答2営業日・実施15日、閲覧や訂正請求は実施10日、削除請求は実施20日など、期限が定められている |
保護担当部門・担当者 | 部署または責任者の設置・任命と公安省への通知が義務付けられ、大卒以上・2年以上の関連経験・専門研修履修といった能力要件が定められている |
日本企業にとって直接効いてくるのは、委託先であるベトナムの開発会社がこれらの義務を負っている点です。委託先がPDPLに対応できていなければ、日本側の基準適合体制の前提も崩れます。
影響評価と当局への提出——処理の影響評価と越境移転の影響評価は別もの
ベトナムの制度で日本の実務者が最も戸惑うのが、影響評価です。政令13号(13/2023/ND-CP)の段階から、個人データの処理を開始した日から60日以内に評価書類を公安省の担当部局へ提出することが求められており、他国の法令と違って例外なく実施が求められる点が特徴でした。しかも、個人データ処理の影響評価と、越境移転の影響評価は評価項目が異なる別の書類とされ、越境移転についても評価書類の提出と、移転完了後の通知が必要です(ジェトロのビジネス短信で2026年9月21日に確認)。
EYの解説では、評価書類には管理者・処理者・第三者としての活動の区分、役割ごとの個人データ主体の種類と数、詳細なデータ処理フロー図、セキュリティ確保の計画などを記載する必要があり、公安省の専門部門(サイバーセキュリティ・ハイテク犯罪対策部門)の審査対象になるとされています。さらに、当局の要請時に閲覧できる状態での常時備置、6か月ごとの定期更新、実施細則政令が定める特定の変更が生じてから10日以内の更新も求められます。つまり、書類を1回出して終わりではなく、継続的な運用が前提になっています。
発注側として押さえておくべきは、この作業の主体は原則としてベトナム側の事業者だという点です。そのうえで、自社のデータがどの評価書類に載るのか、更新の体制があるのかを、委託先に質問として投げるのが現実的な関与の仕方になります。
漏えい報告と罰則——72時間の通知、越境移転違反は前年度収益の5%が上限とされる
漏えい時の対応も明確になりました。EYの解説では、生体情報・位置情報が関係する侵害について、個人データ主体への72時間以内の通知義務が規定されているとされています。日本の個人情報保護委員会への報告義務(速報・確報)とは別の枠組みですので、日越の双方で誰がいつ何を通知するかを、契約の段階で決めておく必要があります。
罰則も具体的です。同解説によれば、個人データの売買に関する違反は不正収益の10倍または3億ベトナムドンのいずれか高い額、越境移転に関する違反は前年度収益の5%または3億ベトナムドンのいずれか高い額、その他の違反は最大3億ベトナムドン(個人の場合は半額)が上限とされています。売上に比例する制裁が用意されている点で、GDPRに近い設計だと理解しておくとよいでしょう。
2024年データ法と2025年サイバーセキュリティ法——重要データとデータローカライゼーション
個人データ保護法とは別に、2024年に制定されたデータ法があります。EYによれば、この法律はデータを「中核データ」「重要データ」「その他データ」に区分し、中核データの国外移転には事前審査と承認、重要データには移転の15日前までの当局への届出と影響評価の提出が求められます。重要データの例示として、10万人以上のベトナム国民に関する基本個人情報、1万人以上のベトナム国民に関する機微個人情報が挙げられています。日本企業が日本国内の顧客データをベトナムに渡す通常のオフショア開発では、この区分に直接該当する場面は多くないと考えられますが、ベトナム国内のユーザーを対象にしたサービスを開発する場合は要注意です。
加えて、サイバーセキュリティ法の施行細則である政令53号(53/2022/ND-CP)には、サービス利用者の個人情報やアカウント・接続記録などをベトナム国内に保存するデータローカライゼーションの要件があります(ジェトロのビジネス短信で2026年9月21日に確認。国内企業は対象データを扱うオンラインサービス提供者が広く対象、国外企業は特定業種かつ当局の要請に応じなかった場合に適用される条件付きで、具体的な保存方法には不明確な点が残ります)。2025年サイバーセキュリティ法(116/2025/QH15)は2026年7月1日に施行されています。時差2時間で日本と同じ営業日に動けるのがベトナムの利点ですが、法制度の更新速度はここ数年でかなり速くなりました。この分野で最も失敗しやすいのは、数年前に整理した資料をそのまま使い続けることです。施行日と年版を必ず確認し、更新のたびに委託先へ確認する運用にしてください。
実務でやること——本番データを渡さない設計、契約で押さえる6項目、当社の場合
ここまでの要件を全部満たそうとすると、着手までに数か月かかります。実務では順番を変えてください。先に「そもそも渡す必要があるか」を検討し、渡さずに済むなら越境移転の論点にほとんど入らずに済みます。渡すと決めてから契約と手続の設計に進む。この順番が、結果として一番速い道です。本章の整理も法的助言ではありませんので、最終的な設計は法務部門と一緒に固めてください。
渡す前の判断——扱うデータを3区分に分け、「渡さない」から検討する
対策の強弱は、案件のデータ区分で決めるものです。全案件を最高水準にする必要はありません。まず、開発チームが触れるデータを3つに分けてください。
区分 | 中身の例 | 基本方針 |
|---|---|---|
1 個人データを含まない | 仕様書、画面設計、ソースコード、ダミーデータ、統計化された数値 | 越境移転の論点は生じない。通常の機密保持と知財の管理で足りる |
2 個人データを含むが代替できる | 本番の顧客マスタ、ユーザーの登録情報、問い合わせ履歴 | マスキングまたはダミーデータに置き換えて渡さない設計にする |
3 個人データを含み代替が難しい | 本番環境でしか再現しない不具合の調査、データ移行、運用テスト | 渡す前提で28条の対応と契約を設計する。または日本側で作業する |
区分2を区分3として扱ってしまい、必要のない越境移転を発生させている例が少なくありません。逆に、区分3を「テスト用だから」と安易に渡し、そのまま残してしまうのも失敗のもとです。まずはこの仕分けを、案件の最初の週に済ませてください。
本番データを渡さない4つの設計——マスキング、ダミーデータ、権限の最小化、環境の分離
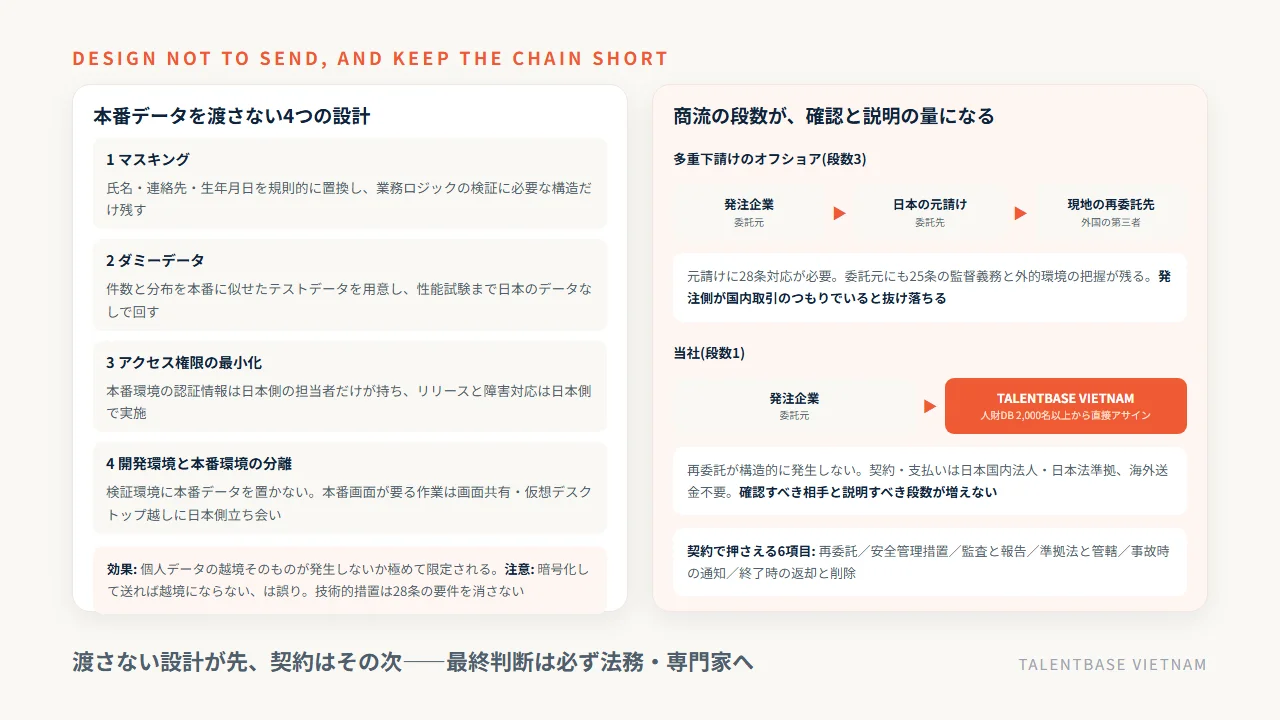
区分2を区分1に寄せるための設計は、大きく4つです。第1に、マスキングです。氏名・連絡先・生年月日などを規則的に置換し、業務ロジックの検証に必要な構造だけを残します。第2に、ダミーデータの生成です。件数と分布を本番に似せたテストデータを用意しておけば、性能試験まで日本のデータなしで回せます。第3に、アクセス権限の最小化です。本番環境の認証情報は日本側の担当者だけが持ち、リリースと障害対応は日本側で実施します。第4に、開発環境と本番環境の分離です。開発・検証環境には本番データを一切配置せず、どうしても本番の画面を見る必要がある作業は、画面共有や仮想デスクトップ越しに日本側の立ち会いのもとで行います。
この4つを組み合わせると、個人データの越境そのものが発生しないか、極めて限定されます。開発のスピードは多少落ちますが、稟議は通り、顧客への説明もできます。なお、暗号化して送れば越境にならないという理解は誤りです。技術的な安全管理措置は必要ですが、28条の要件を消すものではありません。セキュリティ対策の全体像については「オフショア開発 セキュリティ」の記事もあわせてご覧ください。
契約で押さえる6項目——再委託、安全管理措置、監査と報告、準拠法と管轄、事故時の通知、終了時の返却と削除
渡すと決めた場合、契約書に落とすべき項目は次の6つです。基準適合体制のルートを選ぶなら、この契約そのものが「適切かつ合理的な方法」の中身になります。
No | 項目 | 書いておくこと |
|---|---|---|
1 | 再委託 | 原則禁止とし、行う場合は事前の書面承認。再委託先にも同等の義務を課し、再委託先が外国にある場合の対応を明記する |
2 | 安全管理措置 | 組織的・人的・物理的・技術的措置の水準、支給端末の使用、個人アカウントの利用、ログの保存期間。日本の法16条〜40条に相当する措置を確保する旨 |
3 | 監査と報告 | 実施状況の報告頻度(年1回など)と方法、現地確認の権利、質問に回答する義務。委託先国の制度に変更があった場合の通知 |
4 | 準拠法と管轄 | 準拠法と紛争解決の場所。日本法・日本の裁判所または仲裁を選べるか。契約当事者が日本法人か現地法人かを確認する |
5 | 事故時の通知 | 発見から何時間以内に誰へ通知するか。日本の個人情報保護委員会への報告と、ベトナム側の通知義務の双方を想定した手順 |
6 | 終了時の返却と削除 | 契約終了時のデータ・アカウント・端末の扱い、削除の証跡、担当者離任時の権限剥奪の期限 |
この6項目に即答できない会社は、個人データを扱う案件には向きません。逆に、質問に対して自社の運用を具体的に説明できる会社なら、越境移転の設計も一緒に組めます。
当社の場合——日本国内法人・日本法準拠、再委託が構造的に発生しない。向く案件と向かない案件
当社の位置づけも正直に書いておきます。当社は2,000名以上のIT人財データベース(日本語N1〜N2相当を含む)から直接アサインするため、協力会社や紹介を経由せず、再委託が構造的に発生しません。これは費用の話として語られることが多いのですが、越境移転の実務では「確認すべき相手と説明すべき段数が増えない」という意味を持ちます。契約と支払いは日本国内法人・日本法準拠で、海外送金も不要です。体制は日本人PM/BrSEをフロントに置くパターンAを推奨しており、1名から、最短2週間で開始できます。公開単価は実務3年目安で1,500USD(約22.5万円 / 1USD=150円換算目安)、5年で2,000USD、10年・ブリッジSEで3,000USDです。
品質面では、日本人PMの設計レビュー、Gitのプルリクエストによるコードレビューの標準化、リリース前のダブルチェックを標準にしています。介護記録SaaS「CareViewer」のように個人データを扱うプロダクトでも、日本語BrSE1名とフルスタック2名の体制で継続開発しており、こうした案件では本番データを渡さない設計を前提に体制を組んでいます。向くのは、継続的な開発があり、開発・検証を本番データなしで回せる案件です。向かないのは、本番の機微情報を直接見ないと作業が成立しない案件、顧客との契約で国外処理が全面的に禁止されている案件、数週間で終わる単発の作業です。最後のものは、越境移転の整備に時間を取られて費用対効果が合いません。自社の案件は、どの区分に入るでしょうか。
ベトナムへのデータ越境と個人情報でよくある質問
越境移転について、相談の場で繰り返し聞かれる質問を5つにまとめました。いずれも一般的な整理であり法的助言ではありませんので、社内での検討の出発点としてお使いください。
Q1. 委託契約なら本人の同意は不要ではないのですか?
国内の委託であれば、27条5項1号により第三者提供に当たらず、同意は不要とされています。ただし提供先が外国にある第三者の場合は、28条の対応(本人の同意、または基準適合体制の整備と相当措置の継続的な実施の確保)が別に必要になります。委託か第三者提供かという論点と、提供先が外国かという論点は別のものです。
Q2. 個人データを渡さずにオフショア開発を進められますか?
多くの案件で可能です。マスキングしたデータかダミーデータで開発し、本番環境へのアクセス権は日本側の担当者だけが持ち、開発環境と本番環境を分ける。この設計にすると、個人データの越境そのものが発生しないか極めて限定されます。本番でしか再現しない不具合の調査だけは、日本側で作業するか、画面共有越しに立ち会う運用にしてください。
Q3. 開発会社には何を確認すればよいですか?
再委託の有無と承認手続、安全管理措置の具体(支給端末・個人アカウント・ログの保存)、実施状況の報告と現地確認への対応、準拠法と契約当事者(日本法人か現地法人か)、事故時の通知期限、終了時のデータ削除の証跡。この6点に即答できるかを見てください。加えて、ベトナム側の個人データ保護法への対応状況と、影響評価書類の更新体制も質問に加えるとよいでしょう。
Q4. ベトナムの個人データ保護法は、日本企業にも適用されますか?
EYの解説によれば、同法はベトナム国内の組織だけでなく、ベトナム国民等の個人情報を処理する外国の機関・組織・個人にも及ぶとされています。日本国内の顧客データだけを扱う場合と、ベトナム在住のユーザーのデータを扱う場合とで整理が変わりますので、自社のサービスの利用者にベトナム国民が含まれるかを確認したうえで、専門家にご相談ください。
Q5. 日本の元請け経由で発注していれば、越境移転の責任は元請けが負いますか?
元請けが外国の会社に再委託する場合、その提供についての28条対応は元請け(委託先)に求められると考えられます。ただし委託元には25条の委託先監督義務が残り、委託先・再委託先を通じて外国で個人データを取り扱うことになるため、安全管理措置としての外的環境の把握と公表も必要とされます。商流が長くなるほど確認と説明の手間が増えるため、当社のように再委託が構造的に発生しない体制は、その手間を減らす選択肢の1つ。
まとめ: 渡さない設計を先に検討し、渡すなら28条の二択と継続確認まで設計する
ベトナムの開発チームに個人データを渡すときの判断は3段階です。日本側では、委託に伴う提供(27条5項1号)であっても、提供先が外国にある第三者なら個人情報保護法28条の対応が別に必要で、方法は本人の同意か基準適合体制の整備かの二択になります。渡した後も、委託先の監督(25条)、相当措置の継続的な実施の確認(28条3項)、安全管理措置としての外的環境の把握と公表(23条・32条1項4号)が続きます。ベトナム側では、2026年1月1日に施行された個人データ保護法(91/2025/QH15)により、同意と通知、影響評価書類の作成と公安省への提出・定期更新、漏えい時の通知、売上に比例する罰則が定められました。2024年データ法と2025年サイバーセキュリティ法(116/2025/QH15・2026年7月1日施行)も、扱うデータによっては重なります。
実務では順番を変えてください。扱うデータを「個人データを含まない」「含むが代替できる」「含み代替が難しい」の3区分に仕分け、2つ目を1つ目へ寄せる設計を先に検討します。マスキング、ダミーデータ、本番環境へのアクセス権の最小化、開発環境と本番環境の分離。この4つで、越境そのものが発生しないか極めて限定されます。渡すと決めたら、再委託、安全管理措置、監査と報告、準拠法と管轄、事故時の通知、終了時の返却と削除の6項目を契約に落とし込んでください。当社は2,000名以上のIT人財データベースから直接アサインするため再委託が構造的に発生せず、契約と支払いは日本国内法人・日本法準拠で海外送金も不要です。確認すべき相手と説明すべき段数が増えないことが、この分野では実務上の効きどころになります。
最後にもう一度お断りします。本記事は執筆時点(2026年9月)の公開情報に基づく一般的な整理であり、法的助言ではありません。条文の適用は扱うデータの性質と契約の形で変わりますので、個別の可否は必ず貴社の法務部門またはベトナム法に詳しい専門家にご確認いただき、一次情報として個人情報保護委員会のガイドライン(外国にある第三者への提供編)をご参照ください。セキュリティ対策の全体像はオフショア開発のセキュリティ対策、商流と再委託の見抜き方はオフショア開発の中間マージンもあわせてご覧ください。現在の体制と要件をお聞かせいただければ、個人データを渡さずに進められる設計かどうかの判断と概算見積もりでお答えします。合わない案件にはその旨も率直にお伝えします。